Foto oleh Sasun Bughdaryan di Unsplash
Hubungan dengan vendor dapat membantu perusahaan meningkatkan efisiensi dan memperluas kemampuan operasional. Namun, ketergantungan terhadap pihak ketiga juga membuka risiko yang perlu diawasi.
Vendor yang tidak memenuhi kewajiban kontrak, standar keamanan, atau ketentuan regulasi dapat memengaruhi operasional perusahaan. Melalui artikel ini, Anda akan memahami third-party risk audit, tahapan audit kepatuhan vendor, penerapan kerangka third-party risk management (TPRM), dan pemanfaatan software audit. Simak hingga tuntas untuk mengetahui cara memperkuat pengawasan mitra bisnis.
Mengapa Third-Party Risk Audit Sangat Krusial Bagi Perusahaan?
Third-party risk audit merupakan pemeriksaan terhadap risiko dan kepatuhan pihak ketiga yang terlibat dalam aktivitas perusahaan. Pemeriksaan ini membantu memastikan vendor memenuhi persyaratan kontrak, kebijakan internal, dan ketentuan yang berlaku.
Pengawasan tidak cukup dilakukan ketika perusahaan memilih pemasok. Risiko dapat berubah selama kerja sama berlangsung, terutama ketika vendor menangani data sensitif atau layanan penting.
Apa Saja Ancaman Operasional dan Reputasi dari Keterlibatan Vendor?
Kegagalan vendor dapat menimbulkan dampak yang meluas terhadap perusahaan. Gangguan layanan, pelanggaran keamanan, dan ketidakpatuhan dapat menghambat proses bisnis.
Beberapa risiko yang perlu diperhatikan meliputi:
- Risiko operasional: Keterlambatan pengiriman, gangguan layanan, atau kegagalan vendor memenuhi kewajiban dapat menghambat aktivitas perusahaan.
- Risiko keamanan data: Vendor yang mengakses informasi perusahaan berpotensi menyebabkan kebocoran atau penyalahgunaan data.
- Risiko kepatuhan: Pelanggaran regulasi atau ketentuan kontrak oleh vendor dapat menimbulkan konsekuensi bagi perusahaan.
- Risiko reputasi: Insiden yang melibatkan mitra bisnis dapat mengurangi kepercayaan pelanggan dan pemangku kepentingan.
Besarnya dampak bergantung pada jenis layanan, akses informasi, dan tingkat ketergantungan perusahaan terhadap vendor. Oleh sebab itu, setiap hubungan kerja sama perlu memiliki pengawasan yang sesuai dengan profil risikonya.
Mengapa Evaluasi Kepatuhan Pihak Ketiga Wajib Dilakukan Secara Berkala?
Evaluasi berkala membantu perusahaan mengetahui apakah vendor masih memenuhi persyaratan selama masa kerja sama. Penilaian awal saja tidak cukup untuk mengantisipasi perubahan kondisi.
Perusahaan perlu melakukan evaluasi ulang ketika terjadi perubahan layanan, struktur organisasi vendor, teknologi, atau ketentuan regulasi. Pemeriksaan juga diperlukan setelah insiden keamanan maupun gangguan operasional.
Evaluasi berkala memberikan beberapa manfaat, yaitu:
- Mengidentifikasi perubahan profil risiko vendor.
- Memastikan kewajiban kontrak dan standar layanan tetap dipenuhi.
- Menemukan kelemahan pengendalian sebelum menimbulkan dampak lebih besar.
- Menentukan kebutuhan perbaikan atau peninjauan ulang kerja sama.
Frekuensi evaluasi dapat disesuaikan dengan tingkat risiko dan sifat layanan. Vendor yang menangani data sensitif atau layanan kritis umumnya membutuhkan pengawasan lebih intensif.
Tahapan Pelaksanaan Audit Kepatuhan Vendor yang Terstruktur
Audit kepatuhan vendor membutuhkan proses yang sistematis agar pemeriksaan tidak hanya berfokus pada kelengkapan dokumen. Auditor perlu menilai kesesuaian antara persyaratan, pelaksanaan layanan, dan bukti yang tersedia.
Tahapan pemeriksaan dapat dimulai dari identifikasi vendor, penilaian risiko, pengumpulan bukti, hingga penyusunan rekomendasi.
Bagaimana Cara Melakukan Due Diligence dan Identifikasi Profil Risiko Pemasok?
Due diligence merupakan proses pemeriksaan sebelum perusahaan menjalin atau melanjutkan hubungan kerja sama dengan vendor. Tujuannya adalah memahami kelayakan, kemampuan, dan potensi risiko pihak ketiga.
Auditor atau tim terkait dapat melakukan pemeriksaan melalui tahapan berikut:
- Memverifikasi identitas dan legalitas: Periksa dokumen pendirian, izin usaha, serta informasi kepemilikan vendor sesuai kebutuhan.
- Menilai kemampuan operasional: Tinjau pengalaman, kapasitas sumber daya, kualitas layanan, dan rekam jejak penyelesaian pekerjaan.
- Memeriksa aspek keuangan: Evaluasi kondisi keuangan untuk memahami kemampuan vendor mempertahankan layanan.
- Menilai keamanan dan kepatuhan: Periksa kebijakan perlindungan data, pengendalian akses, sertifikasi relevan, dan kewajiban regulasi.
- Mengidentifikasi ketergantungan: Tinjau penggunaan subkontraktor, penyedia layanan lanjutan, serta ketergantungan terhadap teknologi tertentu.
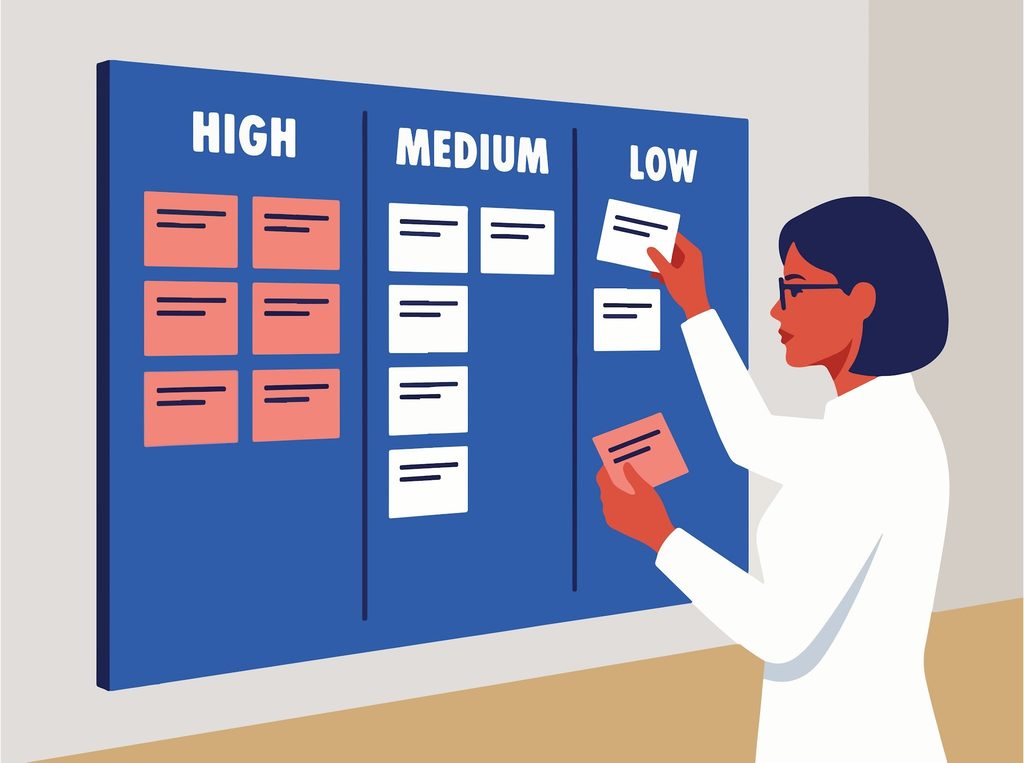
Hasil pemeriksaan digunakan untuk mengelompokkan vendor berdasarkan tingkat risiko. Perusahaan dapat menetapkan kategori rendah, sedang, dan tinggi menggunakan kriteria yang sesuai dengan karakteristik bisnis.
Apa Saja Poin Penting dalam Checklist Audit Mitra Bisnis?
Checklist audit mitra bisnis membantu auditor menjalankan pemeriksaan secara konsisten. Daftar ini perlu disesuaikan dengan jenis layanan, ketentuan kontrak, dan risiko yang melekat pada hubungan kerja sama.
Berikut beberapa aspek yang dapat dimasukkan ke dalam checklist:
| Aspek Pemeriksaan | Poin yang Dievaluasi |
| Legalitas | Kelengkapan izin usaha dan dokumen perjanjian |
| Operasional | Kapasitas layanan, ketepatan waktu, dan kualitas pekerjaan |
| Keamanan data | Kebijakan akses, penyimpanan, dan perlindungan informasi |
| Kepatuhan | Pemenuhan regulasi dan kebijakan perusahaan |
| Kontrak dan SLA | Kesesuaian pelaksanaan dengan kewajiban yang disepakati |
| Pengendalian risiko | Prosedur penanganan insiden dan keberlangsungan layanan |
| Subkontraktor | Pengawasan terhadap pihak lain yang dilibatkan vendor |
Auditor perlu meminta bukti pendukung untuk setiap poin pemeriksaan. Dokumen kebijakan, laporan kinerja, hasil pengujian, dan catatan insiden dapat digunakan sesuai ruang lingkup audit.
Checklist bukan sekadar daftar pertanyaan yang harus diberi tanda centang. Auditor tetap perlu menguji keabsahan bukti dan menilai apakah pengendalian benar-benar diterapkan.
Penerapan Kerangka Kerja Audit Risiko Pihak Ketiga TPRM
Ilustrasi oleh Alghozy di Unsplash
Third-Party Risk Management (TPRM) merupakan pendekatan untuk mengidentifikasi, menilai, dan mengelola risiko yang timbul dari hubungan dengan pihak ketiga. Kerangka TPRM merupakan bagian dari manajemen risiko perusahaan secara keseluruhan dan mencakup seluruh siklus hubungan vendor, mulai dari pemilihan hingga penghentian kerja sama.
Dalam penerapannya, perusahaan perlu menetapkan tanggung jawab setiap pihak. Tim pengadaan, legal, keamanan informasi, manajemen risiko, dan audit internal dapat memiliki peran berbeda sesuai kebijakan organisasi.
Audit internal berperan memberikan penilaian independen terhadap kecukupan pengendalian dan efektivitas proses pengawasan vendor.
Bagaimana Menilai Pemenuhan Standar Kerahasiaan Data dan SLA?
Auditor perlu memastikan vendor melindungi informasi perusahaan dan memberikan layanan sesuai kesepakatan. Penilaian dilakukan dengan membandingkan persyaratan kontrak terhadap bukti pelaksanaan.
Dua aspek utama yang perlu diperiksa adalah:
1. Standar kerahasiaan data
Pemeriksaan keamanan informasi dapat mencakup:
- Pembatasan akses berdasarkan tugas dan kewenangan pengguna.
- Penggunaan mekanisme perlindungan data selama penyimpanan dan pengiriman.
- Prosedur pencadangan dan pemulihan data, termasuk kesesuaian dengan target Recovery Time Objective (RTO) dan Recovery Point Objective (RPO) yang disepakati.
- Penanganan insiden keamanan dan pelaporan kebocoran.
- Ketentuan pengembalian atau penghapusan data setelah kerja sama berakhir.
2. Service Level Agreement (SLA)
SLA merupakan kesepakatan mengenai tingkat layanan yang wajib dipenuhi vendor. Auditor dapat memeriksa indikator seperti waktu respons, ketersediaan layanan, ketepatan pengiriman, dan penyelesaian keluhan.
Hasil pengukuran perlu dibandingkan dengan target dalam kontrak. Jika terdapat ketidaksesuaian, auditor perlu menelusuri penyebab dan dampaknya terhadap perusahaan.
Bagaimana Mengelola Tindak Lanjut Temuan Pengawasan Mitra?
Temuan dalam third-party risk audit perlu ditindaklanjuti supaya kelemahan pengendalian tidak terus berulang. Setiap temuan harus didukung bukti dan dilengkapi rekomendasi yang dapat dilaksanakan. Dalam kerangka TPRM, tahap ini memastikan hasil pemeriksaan benar-benar menjadi perbaikan, bukan sekadar laporan.
Pengelolaan tindak lanjut dapat dilakukan melalui langkah berikut:
- Mencatat temuan: Dokumentasikan kondisi, kriteria, penyebab, dan dampak ketidaksesuaian.
- Menentukan prioritas: Kelompokkan temuan berdasarkan tingkat risiko dan urgensi penanganan.
- Menetapkan penanggung jawab: Tentukan pihak internal yang mengoordinasikan perbaikan bersama vendor.
- Menyusun rencana aksi: Tetapkan langkah perbaikan, target penyelesaian, dan bukti yang harus diserahkan.
- Memverifikasi hasil: Auditor memeriksa bukti untuk memastikan tindakan perbaikan telah dilaksanakan secara memadai.
Apabila vendor tidak memenuhi komitmen perbaikan, perusahaan perlu mengevaluasi konsekuensi berdasarkan kontrak dan kebijakan yang berlaku. Keputusan dapat mencakup peningkatan pengawasan, pembatasan layanan, atau peninjauan kelanjutan kerja sama.
Otomatisasi Evaluasi Kepatuhan Vendor Menggunakan Software Audit Audithink
Pengawasan vendor melibatkan banyak dokumen, pihak terkait, dan jadwal evaluasi. Jika seluruh proses dikelola secara manual, auditor dapat kesulitan memantau perkembangan pemeriksaan dan tindak lanjut temuan.
Software audit membantu mengelola proses pemeriksaan melalui dokumentasi, perencanaan, dan pemantauan yang lebih terstruktur. Perusahaan yang sedang membandingkan pilihan dapat membaca rekomendasi software audit internal sebagai bahan pertimbangan. Salah satu solusi yang dapat dipertimbangkan adalah Audithink.
Audithink menyediakan fitur yang mendukung proses audit internal, mulai dari penilaian risiko hingga pemantauan tindak lanjut. Beberapa fitur yang relevan untuk mendukung third-party risk audit meliputi:
- Risk assessment: Membantu auditor menilai risiko berdasarkan kriteria dan bobot yang ditetapkan organisasi.
- Planning: Mendukung penyusunan ruang lingkup, jadwal, dan anggota tim audit.
- Template program: Memudahkan penggunaan kembali template proses, kontrol, dan prosedur pemeriksaan.
- Notisi: Mendukung diskusi rekomendasi tindak lanjut bersama auditee melalui aplikasi.
- Monitoring: Membantu memantau status penyelesaian rekomendasi dan bukti tindak lanjut.
- Laporan otomatis: Membantu menyusun laporan berdasarkan data audit yang telah dimasukkan.
Fitur tersebut dapat dimanfaatkan untuk mendukung pengelolaan audit kepatuhan vendor. Namun, kriteria evaluasi, bukti kepatuhan, dan keputusan terkait hubungan kerja sama tetap perlu ditetapkan oleh perusahaan.
Dengan dokumentasi dan pemantauan yang lebih terstruktur, auditor dapat menelusuri perkembangan pemeriksaan serta mengetahui temuan yang belum diselesaikan.
Penutup
Third-party risk audit membantu perusahaan mengawasi kepatuhan dan risiko yang muncul dari hubungan dengan vendor. Pemeriksaan perlu mencakup legalitas, operasional, keamanan data, kewajiban kontrak, serta kualitas layanan.
Penerapan TPRM yang terstruktur membantu perusahaan mengelola risiko sepanjang siklus hubungan kerja sama. Evaluasi berkala, dokumentasi bukti, dan tindak lanjut temuan menjadi bagian penting dalam proses tersebut.
Untuk mendukung pengelolaan pemeriksaan, perusahaan dapat memanfaatkan software audit seperti Audithink. Sistem ini membantu auditor mengelola penilaian risiko, perencanaan, dokumentasi, pelaporan, dan pemantauan tindak lanjut secara lebih terstruktur.
FAQ
Apa yang dimaksud dengan third-party risk audit?
Third-party risk audit adalah pemeriksaan terhadap risiko dan kepatuhan vendor atau pihak ketiga yang bekerja sama dengan perusahaan.
Mengapa audit kepatuhan vendor perlu dilakukan secara berkala?
Evaluasi berkala diperlukan untuk mengidentifikasi perubahan risiko, memeriksa pemenuhan kontrak, dan memastikan vendor tetap menjalankan kewajibannya.
Siapa yang bertanggung jawab melakukan audit risiko pihak ketiga?
Audit internal dapat menilai efektivitas pengendalian dan pengawasan vendor. Sementara itu, tim pengadaan, legal, keamanan informasi, dan manajemen risiko menjalankan tanggung jawab sesuai kewenangannya.
Apa saja dokumen yang diperlukan dalam audit kepatuhan vendor?
Dokumen yang dibutuhkan meliputi kontrak kerja sama, izin usaha, kebijakan keamanan data, laporan kinerja, SLA, hasil evaluasi, dan bukti pelaksanaan layanan.
Bagaimana software audit membantu pengawasan kepatuhan vendor?
Software audit membantu mengelola perencanaan, dokumentasi, pelaporan, dan pemantauan tindak lanjut pemeriksaan. Auditor tetap perlu memvalidasi bukti dan menilai kepatuhan vendor.