Photo by Sasun Bughdaryan on Unsplash
Relationships with vendors can help companies improve efficiency and expand operational capabilities. However, reliance on third parties also opens up risks that need to be monitored.
Vendors who fail to meet contractual obligations, security standards, or regulatory requirements can impact a company's operations. In this article, you will understand third-party risk audit, vendor compliance audit stages, implementation of the framework third-party risk management (TPRM), and utilization an audit software Audit. Read on to learn how to strengthen oversight of business partners.
Why is a Third-Party Risk Audit So Crucial for Companies?
Third-party risk audit is an audit of the risks and compliance of third parties involved in a company's activities. This audit helps ensure vendors meet contractual requirements, internal policies, and applicable regulations.
Oversight is not sufficient when companies select suppliers. Risks can change over the course of a partnership, especially when vendors handle sensitive data or critical services.
What Are the Operational and Reputational Threats of Vendor Engagement?
Vendor failure can have widespread impacts on a company. Service disruptions, security breaches, and non-compliance can disrupt business processes.
Some risks to be aware of include:
- Operational risks: Delays in deliveries, service disruptions, or vendor failure to meet obligations can hamper a company's activities.
- Data security risks: Vendors accessing company information can potentially lead to data leaks or misuse.
- Compliance risks: Violations of regulations or contract terms by vendors can have consequences for the company.
- Reputational risk: Incidents involving business partners can reduce customer and stakeholder trust.
The extent of the impact depends on the type of service, access to information, and the company's level of dependence on the vendor. Therefore, every collaborative relationship requires oversight appropriate to its risk profile.
Why Should Third-Party Compliance Evaluations Be Conducted Periodically?
Periodic evaluations help companies determine whether vendors continue to meet requirements throughout the duration of the partnership. Initial assessments alone are insufficient to anticipate changing conditions.
Companies need to re-evaluate when there are changes in services, vendor organizational structures, technology, or regulatory requirements. Review is also necessary after security incidents or operational disruptions.
Periodic evaluation provides several benefits, namely:
- Identify changes in vendor risk profiles.
- Ensuring contractual obligations and service standards are met.
- Find control weaknesses before they cause greater impact.
- Determine the need for improvement or review of the cooperation.
The frequency of evaluations can be adjusted based on the risk level and nature of the service. Vendors handling sensitive data or critical services generally require more intensive oversight.
Structured Vendor Compliance Audit Implementation Stages
Vendor compliance audits require a systematic process so that the review goes beyond simply focusing on document completeness. Auditors need to assess the alignment between requirements, service delivery, and available evidence.
The audit stages can start from vendor identification, risk assessment, evidence collection, to preparing recommendations.
How to Conduct Due Diligence and Identify Supplier Risk Profiles?
Due diligence is a screening process before a company establishes or continues a working relationship with a vendor. The goal is to understand the third party's suitability, capabilities, and potential risks.
The auditor or related team can carry out the inspection through the following stages:
- Verifying identity and legality: Check the establishment documents, business permits, and vendor ownership information as needed.
- Assessing operational capabilities: Review experience, resource capacity, quality of service, and track record of job completion.
- Checking financial aspects: Evaluasi kondisi keuangan untuk memahami kemampuan vendor mempertahankan layanan.
- Menilai keamanan dan kepatuhan: Periksa kebijakan perlindungan data, pengendalian akses, sertifikasi relevan, dan kewajiban regulasi.
- Mengidentifikasi ketergantungan: Tinjau penggunaan subkontraktor, penyedia layanan lanjutan, serta ketergantungan terhadap teknologi tertentu.
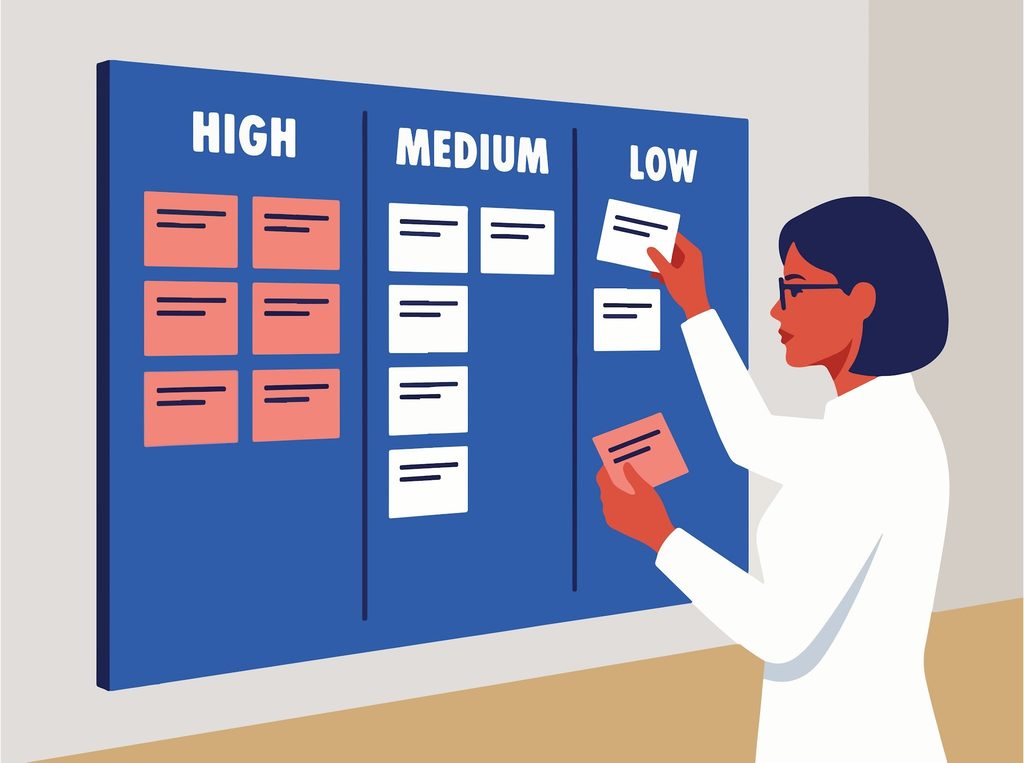
Hasil pemeriksaan digunakan untuk mengelompokkan vendor berdasarkan tingkat risiko. Perusahaan dapat menetapkan kategori rendah, sedang, dan tinggi menggunakan kriteria yang sesuai dengan karakteristik bisnis.
Apa Saja Poin Penting dalam Checklist Audit Mitra Bisnis?
Checklist audit mitra bisnis membantu auditor menjalankan pemeriksaan secara konsisten. Daftar ini perlu disesuaikan dengan jenis layanan, ketentuan kontrak, dan risiko yang melekat pada hubungan kerja sama.
Berikut beberapa aspek yang dapat dimasukkan ke dalam checklist:
| Aspek Pemeriksaan | Poin yang Dievaluasi |
| Legality | Kelengkapan izin usaha dan dokumen perjanjian |
| Operational | Kapasitas layanan, ketepatan waktu, dan kualitas pekerjaan |
| Data security | Kebijakan akses, penyimpanan, dan perlindungan informasi |
| Compliance | Pemenuhan regulasi dan kebijakan perusahaan |
| Kontrak dan SLA | Kesesuaian pelaksanaan dengan kewajiban yang disepakati |
| Pengendalian risiko | Prosedur penanganan insiden dan keberlangsungan layanan |
| Subkontraktor | Pengawasan terhadap pihak lain yang dilibatkan vendor |
Auditor perlu meminta bukti pendukung untuk setiap poin pemeriksaan. Dokumen kebijakan, laporan kinerja, hasil pengujian, dan catatan insiden dapat digunakan sesuai ruang lingkup audit.
Checklist bukan sekadar daftar pertanyaan yang harus diberi tanda centang. Auditor tetap perlu menguji keabsahan bukti dan menilai apakah pengendalian benar-benar diterapkan.
Penerapan Kerangka Kerja Audit Risiko Pihak Ketiga TPRM
Ilustrasi oleh Alghozy di Unsplash
Third-Party Risk Management (TPRM) merupakan pendekatan untuk mengidentifikasi, menilai, dan mengelola risiko yang timbul dari hubungan dengan pihak ketiga. Kerangka TPRM merupakan bagian dari risk management perusahaan secara keseluruhan dan mencakup seluruh siklus hubungan vendor, mulai dari pemilihan hingga penghentian kerja sama.
Dalam penerapannya, perusahaan perlu menetapkan tanggung jawab setiap pihak. Tim pengadaan, legal, keamanan informasi, manajemen risiko, dan audit internal dapat memiliki peran berbeda sesuai kebijakan organisasi.
Internal audit berperan memberikan penilaian independen terhadap kecukupan pengendalian dan efektivitas proses pengawasan vendor.
Bagaimana Menilai Pemenuhan Standar Kerahasiaan Data dan SLA?
Auditor perlu memastikan vendor melindungi informasi perusahaan dan memberikan layanan sesuai kesepakatan. Penilaian dilakukan dengan membandingkan persyaratan kontrak terhadap bukti pelaksanaan.
Dua aspek utama yang perlu diperiksa adalah:
1. Standar kerahasiaan data
Pemeriksaan keamanan informasi dapat mencakup:
- Pembatasan akses berdasarkan tugas dan kewenangan pengguna.
- Penggunaan mekanisme perlindungan data selama penyimpanan dan pengiriman.
- Prosedur pencadangan dan pemulihan data, termasuk kesesuaian dengan target Recovery Time Objective (RTO) dan Recovery Point Objective (RPO) yang disepakati.
- Penanganan insiden keamanan dan pelaporan kebocoran.
- Ketentuan pengembalian atau penghapusan data setelah kerja sama berakhir.
2. Service Level Agreement (SLA)
SLA merupakan kesepakatan mengenai tingkat layanan yang wajib dipenuhi vendor. Auditor dapat memeriksa indikator seperti waktu respons, ketersediaan layanan, ketepatan pengiriman, dan penyelesaian keluhan.
Hasil pengukuran perlu dibandingkan dengan target dalam kontrak. Jika terdapat ketidaksesuaian, auditor perlu menelusuri penyebab dan dampaknya terhadap perusahaan.
Bagaimana Mengelola Tindak Lanjut Temuan Pengawasan Mitra?
Findings in third-party risk audit perlu ditindaklanjuti supaya kelemahan pengendalian tidak terus berulang. Setiap temuan harus didukung bukti dan dilengkapi rekomendasi yang dapat dilaksanakan. Dalam kerangka TPRM, tahap ini memastikan hasil pemeriksaan benar-benar menjadi perbaikan, bukan sekadar laporan.
Pengelolaan tindak lanjut dapat dilakukan melalui langkah berikut:
- Mencatat temuan: Dokumentasikan kondisi, kriteria, penyebab, dan dampak ketidaksesuaian.
- Menentukan prioritas: Kelompokkan temuan berdasarkan tingkat risiko dan urgensi penanganan.
- Menetapkan penanggung jawab: Tentukan pihak internal yang mengoordinasikan perbaikan bersama vendor.
- Menyusun rencana aksi: Tetapkan langkah perbaikan, target penyelesaian, dan bukti yang harus diserahkan.
- Memverifikasi hasil: Auditor memeriksa bukti untuk memastikan tindakan perbaikan telah dilaksanakan secara memadai.
Apabila vendor tidak memenuhi komitmen perbaikan, perusahaan perlu mengevaluasi konsekuensi berdasarkan kontrak dan kebijakan yang berlaku. Keputusan dapat mencakup peningkatan pengawasan, pembatasan layanan, atau peninjauan kelanjutan kerja sama.
Otomatisasi Evaluasi Kepatuhan Vendor Menggunakan Software Audit Audithink
Pengawasan vendor melibatkan banyak dokumen, pihak terkait, dan jadwal evaluasi. Jika seluruh proses dikelola secara manual, auditor dapat kesulitan memantau perkembangan pemeriksaan dan tindak lanjut temuan.
Software audit membantu mengelola proses pemeriksaan melalui dokumentasi, perencanaan, dan pemantauan yang lebih terstruktur. Perusahaan yang sedang membandingkan pilihan dapat membaca recommendation an audit software internal audit sebagai bahan pertimbangan. Salah satu solusi yang dapat dipertimbangkan adalah Audithink.
Audithink menyediakan fitur yang mendukung proses audit internal, mulai dari penilaian risiko hingga pemantauan tindak lanjut. Beberapa fitur yang relevan untuk mendukung third-party risk audit includes:
- Risk assessment: Membantu auditor menilai risiko berdasarkan kriteria dan bobot yang ditetapkan organisasi.
- Planning: Mendukung penyusunan ruang lingkup, jadwal, dan anggota tim audit.
- Program template: Memudahkan penggunaan kembali template proses, kontrol, dan prosedur pemeriksaan.
- Notice: Mendukung diskusi rekomendasi tindak lanjut bersama auditee melalui aplikasi.
- Monitoring: Membantu memantau status penyelesaian rekomendasi dan bukti tindak lanjut.
- Laporan otomatis: Membantu menyusun laporan berdasarkan data audit yang telah dimasukkan.
This feature can be used to support vendor compliance audit management. However, the evaluation criteria, evidence of compliance, and decisions regarding the partnership still need to be determined by the company.
With more structured documentation and monitoring, auditors can track the progress of the audit and identify any unresolved findings.
Conclusion
Third-party risk audits help companies monitor compliance and risks arising from vendor relationships. Audits should cover legality, operations, data security, contractual obligations, and service quality.
A structured TPRM implementation helps companies manage risk throughout the lifecycle of a working relationship. Regular evaluation, documentation of evidence, and follow-up on findings are essential components of this process.
To support audit management, companies can utilize audit software such as AudithinkThis system helps auditors manage risk assessment, planning, documentation, reporting, and monitoring. follow-up in a more structured manner.
FAQ
What is meant by third-party risk audit?
A third-party risk audit is an examination of the risks and compliance of vendors or third parties who work with the company.
Why do vendor compliance audits need to be conducted periodically?
Periodic evaluations are necessary to identify changes in risk, check contract fulfillment, and ensure vendors continue to fulfill their obligations.
Who is responsible for conducting third-party risk audits?
Internal audits can assess the effectiveness of vendor controls and oversight. Meanwhile, procurement, legal, information security, and risk management teams carry out their respective responsibilities.
What documents are required in a vendor compliance audit?
Required documents include cooperation contracts, business permits, data security policies, performance reports, SLAs, evaluation results, and evidence of service implementation.
How does audit software help with vendor compliance monitoring?
Audit software helps manage audit planning, documentation, reporting, and follow-up monitoring. Auditors still need to validate evidence and assess vendor compliance.