Audit adalah proses pemeriksaan yang sistematis, objektif, dan independen terhadap laporan, proses, atau aktivitas suatu organisasi untuk menilai kesesuaiannya dengan kriteria yang telah ditetapkan. Hasil audit dituangkan dalam bentuk opini atau temuan yang menjadi dasar pengambilan keputusan dan perbaikan.
Meski sering diasosiasikan dengan laporan keuangan, cakupan audit jauh lebih luas mulai dari kepatuhan regulasi, efektivitas operasional, hingga keamanan sistem informasi. Di Indonesia, standar yang dipakai bergantung pada pelaksananya: Standar Audit (SA) IAPI untuk akuntan publik, Global Internal Audit Standards untuk audit internal, dan standar pemeriksaan BPK untuk keuangan negara.
Artikel ini membahas pengertian audit secara menyeluruh: unsur pembentuknya, fungsi dan tujuan, jenis-jenisnya, tahapan proses, pihak yang melaksanakan, serta standar yang berlaku di Indonesia.
Apa Pengertian Audit?
Audit adalah proses pengumpulan dan evaluasi bukti secara sistematis untuk menentukan tingkat kesesuaian antara kondisi aktual dengan kriteria yang telah ditetapkan, kemudian mengomunikasikan hasilnya kepada pihak yang berkepentingan.
Beberapa definisi dari standar dan literatur yang berlaku:
- The Institute of Internal Auditors (IIA) mendefinisikan audit internal sebagai aktivitas pemastian (assurance) dan konsultansi yang independen dan objektif, dirancang untuk memberi nilai tambah dan meningkatkan operasi organisasi melalui pendekatan yang sistematis dalam mengevaluasi serta meningkatkan efektivitas manajemen risiko, pengendalian, dan tata kelola (Glosarium GIAS 2024).
- ISO 19011:2018 mendefinisikan audit sebagai proses yang sistematis, independen, dan terdokumentasi untuk memperoleh bukti objektif dan mengevaluasinya secara objektif guna menentukan sejauh mana kriteria audit terpenuhi. Pelajari juga bukti audit yang dipakai auditor.
- Arens, Elder, dan Beasley menyatakan audit sebagai pengumpulan dan evaluasi bukti mengenai informasi untuk menentukan dan melaporkan derajat kesesuaian antara informasi tersebut dengan kriteria yang ditetapkan, yang dilakukan oleh orang yang kompeten dan independen.
Benang merah dari ketiga definisi tersebut sama: audit bukan sekadar “pengecekan”, melainkan proses berbasis bukti yang dilakukan secara independen terhadap kriteria yang jelas.
Apa Arti Kata Audit Menurut KBBI?
Menurut Kamus Besar Bahasa Indonesia (KBBI), kata audit memiliki tiga arti. Dua arti pertama berkaitan dengan keuangan: pemeriksaan pembukuan keuangan perusahaan atau bank secara berkala, serta pengujian efektivitas keluar masuknya uang dan penilaian kewajaran laporan yang dihasilkannya. Arti ketiga, pada ragam komputer, menyangkut pemeriksaan terhadap peralatan, program, aktivitas, dan prosedur. Dalam praktik modern, makna audit lebih luas daripada definisi kamus karena mencakup kepatuhan, operasional, dan sistem informasi, seperti dijelaskan pada bagian jenis audit di bawah. Kata ini berasal dari bahasa Latin audire yang berarti mendengar.
Sumber: KBBI Daring, entri audit. Perbedaan audit dengan akuntansi dibahas di perbedaan akuntansi dan auditing.
Apa Contoh Sederhana Audit?
Sebagai ilustrasi, sebuah toko mencatat saldo kas di buku. Pemeriksa yang independen menghitung uang yang ada, lalu mencocokkannya dengan catatan dan bukti transaksi. Selisih yang ditemukan dicatat sebagai temuan, dan pemilik toko menerima laporan beserta saran perbaikan. Polanya sama pada audit perusahaan besar: ada kriteria (catatan dan kebijakan), ada bukti, ada pemeriksa yang independen, dan ada laporan. Untuk contoh lain, lihat audit operasional dan audit kepatuhan pada bagian jenis audit.
Apa Saja Unsur-Unsur Audit?
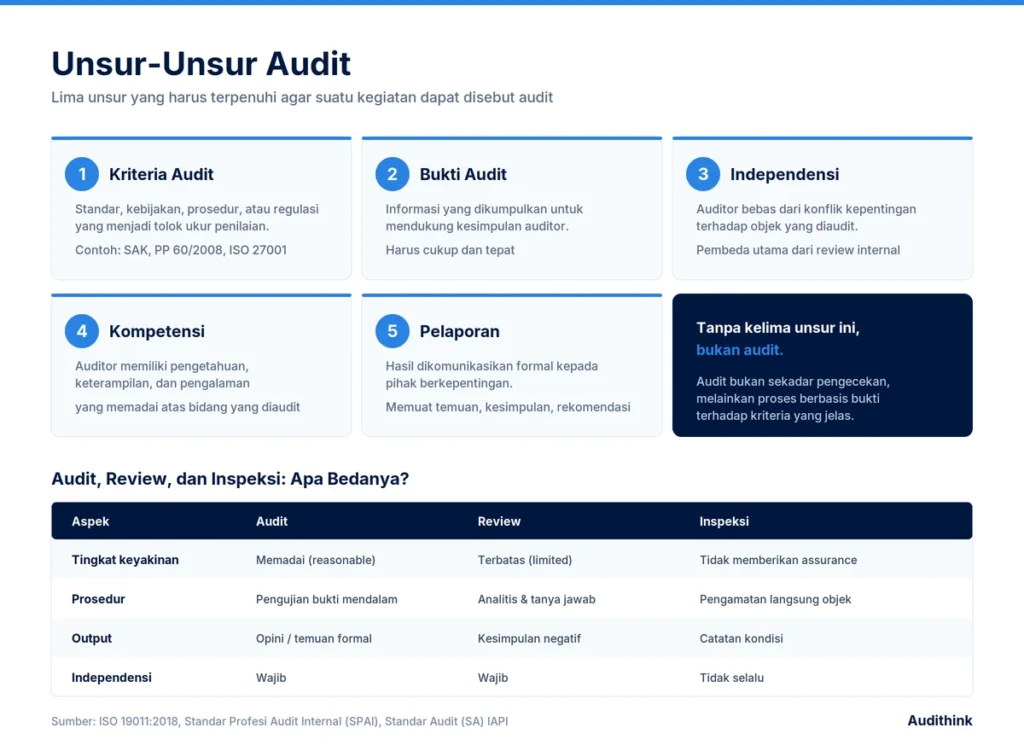
Sebuah kegiatan baru dapat disebut audit apabila memenuhi unsur-unsur berikut.
1. Kriteria Audit
Standar, kebijakan, prosedur, atau regulasi yang menjadi tolok ukur penilaian. Tanpa kriteria yang jelas, auditor tidak memiliki dasar untuk menyatakan sesuatu wajar atau tidak wajar. Contoh kriteria: SAK untuk laporan keuangan, PP 60/2008 untuk pengendalian intern pemerintah, atau ISO 27001 untuk keamanan informasi.
2. Bukti Audit
Informasi yang dikumpulkan auditor untuk mendukung kesimpulan, dapat berupa dokumen, hasil wawancara, observasi lapangan, konfirmasi pihak ketiga, atau data sistem. Bukti harus cukup (sufficient) dan tepat (appropriate).
3. Independensi dan Objektivitas
Auditor harus bebas dari konflik kepentingan terhadap objek yang diaudit. Inilah yang membedakan audit dari sekadar review internal oleh pelaksana proses itu sendiri.
4. Kompetensi Auditor
Auditor harus memiliki pengetahuan, keterampilan, dan pengalaman yang memadai atas bidang yang diaudit.
5. Pelaporan
Hasil audit harus dikomunikasikan secara formal kepada pihak berkepentingan, umumnya dalam bentuk laporan audit yang memuat temuan, kesimpulan, dan rekomendasi.
Audit, Review, dan Inspeksi: Apa Bedanya?
| Aspek | Audit | Review | Inspeksi (pemeriksaan lapangan mandiri) |
|---|---|---|---|
| Tingkat keyakinan | Memadai (reasonable assurance), tinggi tetapi tidak mutlak | Terbatas (limited assurance) | Tidak memberikan assurance |
| Prosedur | Pengujian bukti mendalam | Terbatas pada analitis dan tanya jawab | Pengamatan langsung objek |
| Output | Opini/temuan formal | Kesimpulan dengan keyakinan terbatas | Catatan kondisi |
| Independensi | Wajib | Wajib | Tidak selalu |
Inspeksi juga merupakan salah satu prosedur dalam audit, yaitu pemeriksaan catatan, dokumen, atau fisik aset untuk memperoleh bukti audit (SA 500). Kolom Inspeksi di atas membandingkan pemeriksaan lapangan yang berdiri sendiri, tanpa kesimpulan assurance.
Apa Fungsi dan Tujuan Audit?
Audit adalah instrumen tata kelola yang menjalankan beberapa fungsi utama sekaligus.
1. Menjamin Keandalan Informasi
Fungsi paling mendasar dari audit adalah memberi keyakinan memadai bahwa informasi yang disajikan organisasi, baik laporan keuangan, laporan kinerja, maupun data operasional, andal. Bagi pemegang saham, kreditur, regulator, dan pemangku kepentingan lain, laporan yang telah diaudit menjadi dasar pengambilan keputusan yang lebih aman.
2. Memastikan Kepatuhan terhadap Regulasi
Audit menguji apakah organisasi telah menjalankan aktivitasnya sesuai peraturan perundang-undangan, kebijakan internal, dan kontrak yang mengikat. Pada audit laporan keuangan, memastikan kepatuhan adalah tanggung jawab manajemen; auditor memperoleh bukti atas ketentuan yang berdampak pada angka dan pengungkapan laporan. Bagi BUMN, BUMD, dan instansi pemerintah, fungsi ini krusial karena berkaitan langsung dengan akuntabilitas penggunaan anggaran negara.
3. Mengevaluasi Efektivitas Pengendalian Internal
Melalui pengujian pengendalian, audit mengidentifikasi celah dalam sistem pengendalian internal yang berpotensi menimbulkan kesalahan, inefisiensi, atau kecurangan. Rekomendasi auditor menjadi dasar penguatan kontrol.
4. Mendeteksi dan Mencegah Fraud
Meskipun pencegahan fraud adalah tanggung jawab manajemen, audit berperan sebagai lapis pertahanan yang menaikkan risiko terdeteksinya penyimpangan. Keberadaan fungsi audit itu sendiri memiliki efek preventif. Audit laporan keuangan tidak dirancang untuk menemukan semua kecurangan; untuk dugaan yang spesifik dipakai audit investigatif.
5. Memberikan Rekomendasi Perbaikan
Audit modern tidak berhenti pada temuan. Auditor internal memberikan rekomendasi konkret untuk meningkatkan efisiensi proses, mengoptimalkan penggunaan sumber daya, dan memperkuat tata kelola.
6. Meningkatkan Kredibilitas Organisasi
Opini audit yang wajar menjadi sinyal positif bagi investor, kreditur, mitra bisnis, dan publik. Bagi organisasi sektor publik, opini WTP dari BPK menjadi indikator kualitas pengelolaan keuangan yang diperhatikan secara luas.
Apa Manfaat Hasil Audit bagi Pihak-Pihak yang Terlibat?
Hasil audit dipakai oleh beberapa pihak, dan manfaatnya berbeda bagi masing-masing.
| Pihak | Manfaat hasil audit |
|---|---|
| Auditee (manajemen dan unit yang diaudit) | Gambaran kelemahan pengendalian dan rekomendasi untuk memperbaiki proses |
| Pemilik, investor, dan kreditur | Keyakinan lebih tinggi atas laporan keuangan sebagai dasar keputusan (tujuan audit menurut SA 200) |
| Dewan Komisaris dan Komite Audit | Informasi independen untuk pengawasan; pada emiten, laporan hasil audit internal disampaikan kepada direktur utama dan Dewan Komisaris (POJK 56/POJK.04/2015 Pasal 7 huruf e) |
| Regulator dan pemerintah | Dasar menilai kepatuhan dan akuntabilitas; hasil pemeriksaan BPK atas laporan keuangan pemerintah memuat opini dan disampaikan kepada DPR, DPD, atau DPRD (UU 15/2004 Pasal 16 dan 17) |
| Auditor | Dasar menyatakan opini atau kesimpulan dengan bukti yang terdokumentasi |
Apa Saja Jenis-Jenis Audit?
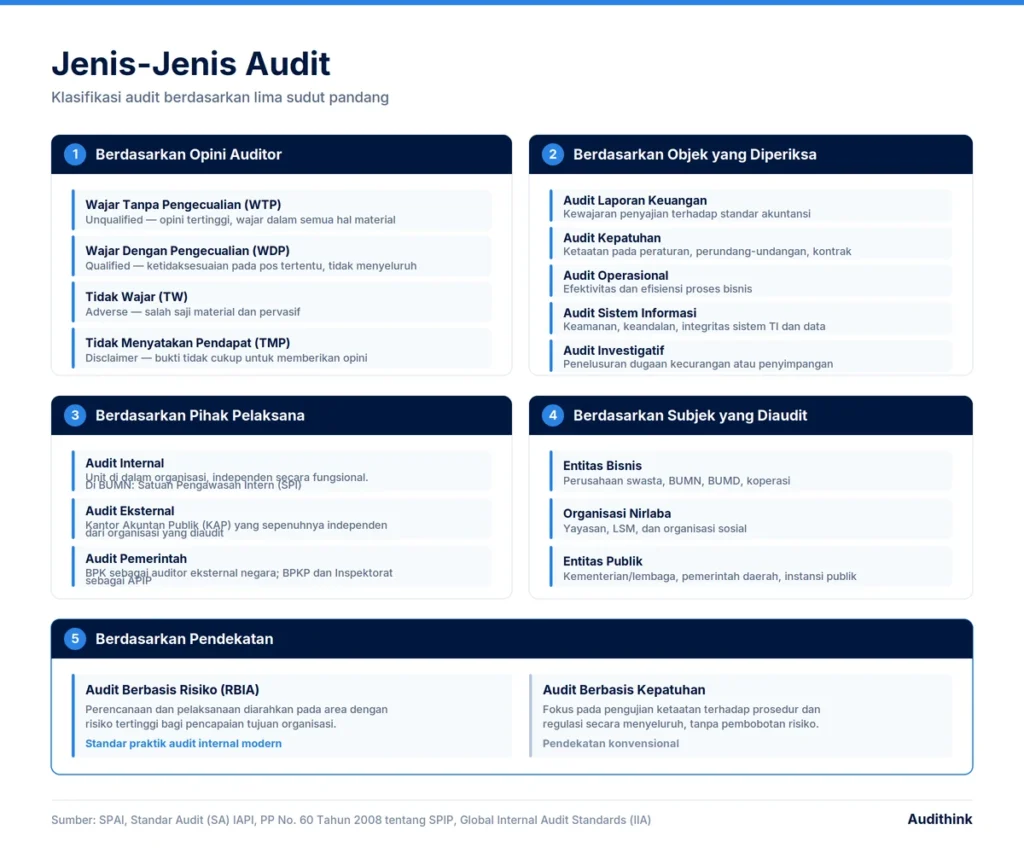
Audit dapat diklasifikasikan berdasarkan beberapa sudut pandang. Memahami klasifikasi ini membantu organisasi menentukan jenis pemeriksaan yang tepat sesuai kebutuhan. Pembahasan yang lebih lengkap ada di jenis-jenis audit.
1. Berdasarkan Opini Auditor
Klasifikasi ini merujuk pada hasil akhir yang dinyatakan auditor atas laporan keuangan.
- Wajar Tanpa Pengecualian (WTP/Unqualified): Opini tertinggi. Laporan keuangan disajikan secara wajar dalam semua hal yang material sesuai standar akuntansi yang berlaku.
- Wajar Dengan Pengecualian (WDP/Qualified): Terdapat ketidaksesuaian pada pos tertentu, namun tidak berdampak menyeluruh terhadap laporan.
- Tidak Wajar (Adverse): Terdapat salah saji material dan pervasif sehingga laporan keuangan secara keseluruhan tidak dapat diandalkan.
- Tidak Menyatakan Pendapat (TMP/Disclaimer): Auditor tidak dapat memperoleh bukti yang cukup sehingga tidak dapat memberikan opini.
2. Berdasarkan Objek yang Diperiksa
Klasifikasi ini membedakan audit berdasarkan apa yang menjadi sasaran pemeriksaan.
- Audit Laporan Keuangan: Menguji kewajaran penyajian laporan keuangan terhadap standar akuntansi.
- Audit Kepatuhan: Menguji ketaatan organisasi terhadap peraturan, perundang-undangan, atau kontrak.
- Audit Operasional: Mengevaluasi efektivitas dan efisiensi proses bisnis dalam mencapai tujuan organisasi.
- Audit Sistem Informasi: Menilai keamanan, keandalan, integritas, dan ketersediaan sistem TI serta data organisasi.
- Audit Investigatif: Menelusuri dugaan kecurangan, penyimpangan, atau pelanggaran spesifik.
3. Berdasarkan Pihak Pelaksana
Klasifikasi ini membedakan audit berdasarkan posisi auditor terhadap organisasi.
- Audit Internal: Dilakukan oleh unit audit internal yang merupakan bagian dari organisasi, namun independen secara fungsional dan sebaiknya akuntabel langsung kepada dewan atau pimpinan tertinggi (GIAS Standar 7.1). Pada emiten, unit audit internal bertanggung jawab kepada direktur utama dan menyampaikan laporan kepada direktur utama dan Dewan Komisaris (POJK 56/POJK.04/2015).
- Audit Eksternal: Dilakukan oleh Akuntan Publik yang bekerja melalui Kantor Akuntan Publik (KAP) dan independen dari organisasi yang diaudit.
- Audit Pemerintah: Dilakukan oleh Badan Pemeriksa Keuangan (BPK) sebagai auditor eksternal negara, atau oleh BPKP dan Inspektorat sebagai Aparat Pengawasan Intern Pemerintah (APIP).
4. Berdasarkan Subjek yang Diaudit
Klasifikasi ini merujuk pada tipe entitas yang menjadi auditee.
- Entitas Bisnis: Perusahaan swasta, BUMN, BUMD, koperasi, dan badan usaha lainnya.
- Organisasi Nirlaba: Yayasan, LSM, dan organisasi sosial.
- Entitas Publik: Kementerian/lembaga, pemerintah daerah, dan instansi publik lainnya.
5. Berdasarkan Pendekatan
Klasifikasi ini membedakan audit berdasarkan metodologi penentuan fokus pemeriksaan.
- Audit Berbasis Risiko (Risk-Based Internal Audit/RBIA): Perencanaan dan pelaksanaan audit diarahkan pada area dengan risiko tertinggi bagi pencapaian tujuan organisasi. GIAS Standar 9.4 mensyaratkan rencana audit internal didasarkan pada penilaian risiko yang terdokumentasi dan dilakukan minimal setahun sekali.
- Pendekatan Kepatuhan Menyeluruh: Fokus pada pengujian ketaatan terhadap prosedur dan regulasi secara menyeluruh, tanpa pembobotan risiko.

Bagaimana Tahapan Proses Audit?
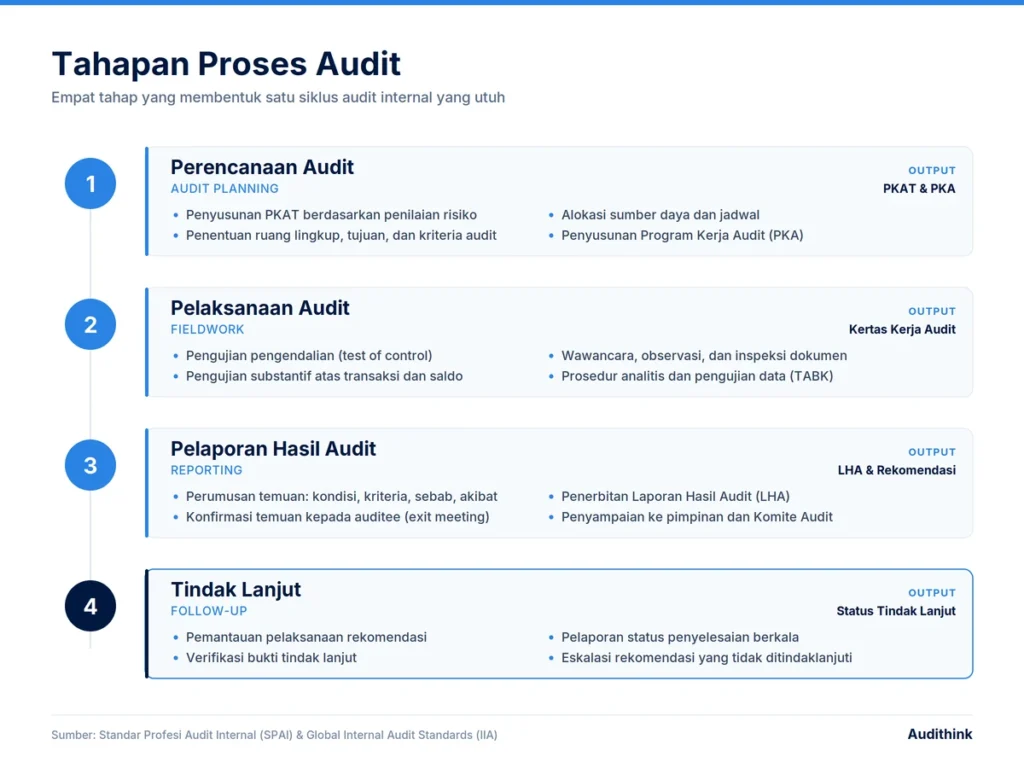
Terlepas dari jenisnya, audit dijalankan melalui rangkaian tahapan yang terstruktur. Berikut adalah tahapan umum yang berlaku dalam praktik audit internal. Selengkapnya dibahas di proses audit, prosedur audit, dan tahapan audit.
1. Perencanaan Audit (Audit Planning)
Tahap ini menentukan arah keseluruhan penugasan. Aktivitas utamanya meliputi:
- Penyusunan Program Kerja Audit Tahunan (PKAT) berdasarkan penilaian risiko
- Penentuan ruang lingkup, tujuan, dan kriteria audit
- Alokasi sumber daya dan penyusunan jadwal
- Pemahaman awal atas proses bisnis auditee
- Penyusunan Program Kerja Audit (PKA) untuk penugasan spesifik
Kualitas perencanaan menentukan efektivitas seluruh proses. Perencanaan yang lemah menghasilkan audit yang menyasar area tidak material.
Baca juga: Pentingnya Perencanaan Audit dan Langkah-Langkahnya dalam Pemeriksaan
2. Pelaksanaan Audit (Fieldwork)
Auditor mengumpulkan dan menguji bukti di lapangan melalui:
- Pengujian pengendalian (test of control) untuk menilai apakah kontrol berjalan efektif
- Pengujian substantif atas transaksi dan saldo
- Wawancara dengan pemilik proses
- Observasi langsung dan inspeksi dokumen
- Prosedur analitis dan pengujian data (Teknik Audit Berbantuan Komputer/TABK)
Seluruh prosedur dan hasilnya didokumentasikan dalam Kertas Kerja Audit (KKA) sebagai dasar pendukung temuan.
Prosedur untuk memperoleh bukti audit dapat mencakup inspeksi, observasi, konfirmasi, penghitungan kembali, pelaksanaan ulang (reperformance), dan prosedur analitis, serta sering memadukan beberapa prosedur sebagai tambahan atas permintaan keterangan dari manajemen (SA 500).
3. Pelaporan Hasil Audit (Reporting)
Temuan dirumuskan dan dikomunikasikan melalui:
- Penyusunan temuan berdasarkan struktur kondisi, kriteria, sebab, akibat, rekomendasi
- Konfirmasi temuan kepada auditee (exit meeting)
- Penerbitan Laporan Hasil Audit (LHA) resmi
- Penyampaian laporan kepada pimpinan dan Komite Audit
Format dan isi laporan dibahas di laporan audit.
4. Tindak Lanjut (Follow-Up)
Tahap ini sering kurang mendapat perhatian, padahal menentukan apakah audit benar-benar memberi nilai tambah. Aktivitasnya meliputi:
- Pemantauan pelaksanaan rekomendasi oleh auditee
- Verifikasi bukti tindak lanjut
- Pelaporan status penyelesaian rekomendasi secara berkala
- Eskalasi atas rekomendasi yang tidak ditindaklanjuti
Audit yang temuannya tidak ditindaklanjuti tidak menghasilkan perbaikan apa pun, hanya menambah dokumen. Penyebab dan solusinya dibahas di tindak lanjut temuan audit.
Sebagian organisasi mengelola keempat tahap ini dengan software audit internal agar perencanaan, bukti, dan tindak lanjut tidak tercecer. Perbandingan beberapa pilihannya ada di 7 Rekomendasi Software Audit Internal Terbaik untuk Bisnis 2026.
Bagaimana Contoh Audit dari Surat Tugas sampai Tindak Lanjut?
Pertanyaan “audit itu ngapain” paling mudah dijawab lewat satu kasus. Berikut ilustrasi audit internal atas kas kecil di Cabang Bandung milik PT Contoh Niaga. Seluruh nama, tanggal, dan angka adalah contoh fiktif untuk pembelajaran. Dana kas kecil cabang ditetapkan Rp10.000.000.
| Tanggal (2026) | Tahap | Yang dikerjakan auditor |
|---|---|---|
| 2 Maret | Perencanaan | Surat tugas terbit. Tujuan: menilai apakah kas kecil dikelola sesuai SOP. Periode: transaksi Februari 2026. Kriteria: SOP kas kecil, termasuk aturan persetujuan untuk pengeluaran di atas Rp500.000. |
| 3 sampai 5 Maret | Perencanaan | Memahami proses lewat wawancara kasir, lalu menyusun program kerja: kas opname dan uji sampel voucher. |
| 10 Maret | Pelaksanaan | Kas opname mendadak, disaksikan kasir dan perwakilan cabang. |
| 11 dan 12 Maret | Pelaksanaan | Menguji 25 voucher yang dipilih dari 112 voucher Februari, dicatat di kertas kerja. |
| 17 Maret | Pelaporan | Exit meeting: draf temuan dikonfirmasi kepada kepala cabang. |
| 19 Maret | Pelaporan | Laporan Hasil Audit diterbitkan. |
| 5 Mei | Tindak lanjut | Auditor memverifikasi bukti perbaikan. |
Apa Saja Temuan dalam Contoh Ini?
Hasil kas opname 10 Maret: uang tunai Rp3.150.000 ditambah voucher yang belum diganti Rp6.700.000, totalnya Rp9.850.000. Dana seharusnya Rp10.000.000, sehingga ada selisih kurang Rp150.000 (1,5 persen dari dana). Pada uji voucher, 4 dari 25 voucher sampel (16 persen) bernilai di atas Rp500.000 tanpa persetujuan tertulis, dengan total Rp2.480.000.
| Unsur temuan | Temuan 1: selisih kas | Temuan 2: persetujuan |
|---|---|---|
| Kondisi | Kurang Rp150.000 saat kas opname | 4 dari 25 voucher sampel tanpa persetujuan tertulis |
| Kriteria | Tunai ditambah voucher harus sama dengan dana Rp10.000.000 | Pengeluaran di atas Rp500.000 wajib disetujui kepala cabang secara tertulis |
| Sebab | Pengeluaran kecil dibayar tanpa voucher | Persetujuan hanya diberikan lisan |
| Akibat | Uang keluar tanpa pertanggungjawaban | Pengeluaran tidak melalui pengawasan atasan |
| Rekomendasi | Kas opname mingguan oleh kepala cabang | Formulir persetujuan wajib sebelum pembayaran |
Bagaimana Tindak Lanjutnya?
Kepala cabang berjanji menuntaskan kedua rekomendasi paling lambat 30 April. Pada 5 Mei, auditor memeriksa bukti: berita acara kas opname mingguan sudah tersedia, tetapi formulir persetujuan baru dipakai sebagian. Rekomendasi pertama ditutup, sedangkan yang kedua tetap terbuka dan dilaporkan kepada pimpinan. Inilah beda audit dengan sekadar mengecek: ada kriteria, bukti, temuan yang terstruktur, dan pemantauan sampai tuntas. Bukti yang dikumpulkan dicatat di kertas kerja audit, hasilnya dibahas di laporan audit, dan kelanjutannya di tindak lanjut temuan audit.
Siapa yang Melakukan Audit?
Pelaksana audit berbeda-beda tergantung konteks dan mandatnya.
Auditor Internal merupakan bagian dari organisasi dan bertanggung jawab memberikan assurance serta konsultansi kepada manajemen dan Komite Audit. Di BUMN, fungsi ini umumnya berada pada Satuan Pengawasan Intern (SPI).
Akuntan Publik bekerja melalui Kantor Akuntan Publik (KAP) dan bertugas memberikan opini atas laporan keuangan. Akuntan Publik memperoleh izin dari Menteri Keuangan, pembinaan dan pengawasannya berada pada Menteri, dan standar profesi (SPAP) wajib dipatuhi. Institut Akuntan Publik Indonesia (IAPI) adalah asosiasi profesi dan menerbitkan Standar Audit.
Badan Pemeriksa Keuangan (BPK) adalah lembaga negara yang berwenang memeriksa pengelolaan dan tanggung jawab keuangan negara, mencakup pemeriksaan keuangan, kinerja, dan tujuan tertentu.
Aparat Pengawasan Intern Pemerintah (APIP) terdiri dari BPKP, Inspektorat Jenderal kementerian/lembaga, dan Inspektorat Daerah. APIP menjalankan pengawasan intern atas penyelenggaraan tugas pemerintahan.
Auditor Sistem Informasi memiliki spesialisasi menilai tata kelola dan kontrol TI, umumnya bersertifikasi CISA dan menggunakan kerangka seperti COBIT atau ISO 27001.
Siapa Saja Pihak yang Terlibat dalam Audit?
Secara umum, audit melibatkan tiga kelompok. Auditor memeriksa dan menyampaikan opini atau temuan. Auditee adalah pihak yang diaudit, misalnya manajemen, unit kerja, atau instansi. Pengguna hasil audit adalah pihak yang memakai laporan untuk mengambil keputusan atau mengawasi, seperti pemilik, kreditur, regulator, Dewan Komisaris, dan Komite Audit. SA 200 menyebut bahwa tujuan audit laporan keuangan adalah meningkatkan keyakinan pengguna laporan keuangan yang dituju. Untuk uraian peran auditee dan susunan tim, baca Auditee Adalah dan Tim Audit Adalah.
Apa Standar dan Regulasi Audit di Indonesia?
Praktik audit di Indonesia tidak berjalan tanpa aturan. Berikut kerangka standar dan regulasi yang menjadi acuan.
Standar Audit Internal
- Global Internal Audit Standards dari IIA, diterbitkan Januari 2024 dan efektif 9 Januari 2025, menjadi rujukan internasional bagi fungsi audit internal.
- Standar Profesi Audit Internal (SPAI) yang diterbitkan Konsorsium Organisasi Profesi Audit Internal masih dikenal di Indonesia. Periksa status terbarunya ke Konsorsium atau IIA Indonesia.
- Kode Etik Auditor Internal yang mengatur lima prinsip: integritas, objektivitas, kompetensi, kecermatan profesional, dan kerahasiaan.
Standar Audit Eksternal
- Standar Audit (SA) yang diterbitkan IAPI, mengadopsi International Standards on Auditing (ISA), menjadi acuan wajib bagi akuntan publik. Selengkapnya di standar audit.
Regulasi Sektor Publik
- PP No. 60 Tahun 2008 tentang Sistem Pengendalian Intern Pemerintah (SPIP), yang menjadi kerangka pengendalian intern bagi seluruh instansi pemerintah, termasuk pengawasan intern oleh APIP (Pasal 48 dan 49).
- Standar Pemeriksaan Keuangan Negara (SPKN) yang diterbitkan BPK sebagai acuan pemeriksaan keuangan negara.
- Ketentuan tata kelola BUMN yang berlaku, yang mengatur penerapan tata kelola perusahaan yang baik (GCG) dan fungsi Satuan Pengawasan Intern pada BUMN. Periksa regulator BUMN dan JDIH untuk versi terbaru.
Standar Pendukung
- ISO 19011: pedoman audit sistem manajemen.
- ISO/IEC 27001: standar sistem manajemen keamanan informasi, kerap menjadi kriteria audit sistem informasi.
- COBIT 2019: kerangka tata kelola dan manajemen TI perusahaan.
Karena regulasi dapat berubah, organisasi disarankan merujuk pada versi terbaru dari sumber resmi masing-masing lembaga penerbit.
Apa Saja Tantangan dalam Pelaksanaan Audit?
Meski kerangkanya jelas, pelaksanaan audit di lapangan kerap menghadapi hambatan berikut.
Dokumentasi tersebar di banyak tempat. Kertas Kerja Audit tersimpan dalam file Excel dan Word yang tersebar di perangkat masing-masing auditor, sehingga penelusuran bukti pendukung memakan waktu lama.
Tindak lanjut rekomendasi tidak terpantau. Setelah LHA terbit, status penyelesaian rekomendasi sering hanya dipantau lewat spreadsheet manual yang jarang diperbarui. Akibatnya, temuan berulang muncul di periode berikutnya.
Konsolidasi temuan antar-unit sulit dilakukan. Bagi organisasi dengan banyak unit atau cabang, menyusun gambaran risiko menyeluruh membutuhkan rekapitulasi manual yang rawan kesalahan.
Perencanaan berbasis risiko sulit dijalankan konsisten. Tanpa basis data risiko dan temuan historis yang terstruktur, penyusunan PKAT cenderung mengulang pola tahun sebelumnya alih-alih mengikuti profil risiko terkini.
Pelaporan ke Komite Audit menyita waktu. Penyusunan laporan periodik dilakukan manual dari berbagai sumber, sehingga waktu auditor lebih banyak habis untuk administrasi ketimbang analisis.
Hambatan ini sering bersifat struktural, bukan soal kompetensi auditor, melainkan soal cara kerja yang masih bertumpu pada dokumen terpisah. Karena itu, sebagian organisasi mulai merapikan pengelolaan rencana, kertas kerja, dan tindak lanjut audit dengan sistem yang terpusat.
Pertanyaan yang sering Diajukan
Apa yang dimaksud dengan audit?
Audit adalah proses pemeriksaan yang sistematis, objektif, dan independen terhadap laporan, proses, atau aktivitas organisasi untuk menilai kesesuaiannya dengan kriteria yang ditetapkan. Hasilnya berupa opini atau temuan yang dilaporkan kepada pihak berkepentingan sebagai dasar perbaikan.
Apa tujuan utama dilakukannya audit?
Tujuan utama audit adalah memberikan keyakinan memadai atas keandalan informasi, kepatuhan terhadap regulasi, dan efektivitas pengendalian internal. Selain itu, audit menghasilkan rekomendasi perbaikan yang membantu organisasi mengelola risiko dan meningkatkan tata kelola.
Apa perbedaan audit internal dan audit eksternal?
Audit internal dilakukan oleh unit di dalam organisasi dan berfokus pada evaluasi manajemen risiko, pengendalian, dan tata kelola secara berkelanjutan. Audit eksternal dilakukan oleh pihak independen di luar organisasi, umumnya KAP, dengan fokus utama memberikan opini atas kewajaran laporan keuangan untuk kepentingan pihak ketiga.
Apa saja tahapan proses audit?
Proses audit umumnya terdiri dari empat tahap: perencanaan (penentuan ruang lingkup dan program kerja berbasis risiko), pelaksanaan (pengumpulan dan pengujian bukti di lapangan), pelaporan (penyusunan temuan dan penerbitan LHA), serta tindak lanjut (pemantauan pelaksanaan rekomendasi).
Siapa yang berwenang melakukan audit di Indonesia?
Tergantung konteksnya. Audit internal dilakukan unit audit internal atau SPI. Audit laporan keuangan untuk kepentingan publik dilakukan Akuntan Publik melalui KAP. Pemeriksaan keuangan negara menjadi kewenangan BPK, sementara pengawasan intern pemerintah dijalankan APIP yang mencakup BPKP dan Inspektorat.
Standar apa yang mengatur audit internal di Indonesia?
Audit internal di Indonesia mengacu pada Global Internal Audit Standards dari IIA dan, bagi sebagian praktisi, Standar Profesi Audit Internal (SPAI). Untuk sektor pemerintah, kerangka pengendalian internalnya diatur melalui PP No. 60 Tahun 2008 tentang SPIP.
Apakah audit hanya berkaitan dengan laporan keuangan?
Tidak. Laporan keuangan hanya salah satu objek audit. Audit juga mencakup kepatuhan terhadap regulasi, efektivitas operasional, keamanan sistem informasi, hingga investigasi atas dugaan kecurangan.
Apa arti audit menurut KBBI?
KBBI mencatat audit sebagai pemeriksaan pembukuan keuangan perusahaan atau bank secara berkala, serta pengujian efektivitas keluar masuknya uang dan penilaian kewajaran laporan yang dihasilkannya. Dalam ragam komputer, audit berarti pemeriksaan peralatan, program, aktivitas, dan prosedur. Dalam praktik, cakupan audit lebih luas daripada arti kamus.
Siapa saja pihak yang terlibat dalam audit?
Pihak yang terlibat umumnya auditor sebagai pemeriksa, auditee sebagai pihak yang diaudit, dan pengguna hasil audit seperti pemilik, kreditur, regulator, Dewan Komisaris, serta Komite Audit. SA 200 menyebut audit laporan keuangan bertujuan meningkatkan keyakinan pengguna laporan keuangan yang dituju.
Apa manfaat hasil audit bagi pihak-pihak yang terlibat?
Bagi auditee, hasil audit memberi rekomendasi perbaikan. Bagi pemilik, investor, dan kreditur, audit meningkatkan keyakinan atas laporan keuangan. Bagi dewan dan regulator, hasil audit menjadi dasar pengawasan dan penilaian akuntabilitas. Bagi auditor, hasil audit menjadi dasar opini yang didukung bukti.
Baca juga (jenis audit berdasarkan sektornya):
- Audit Internal Puskesmas: Pedoman, Prosedur, dan Contoh Pelaksanaan
- Audit Klinis: Tujuan, Tahap Pelaksanaan, dan Contohnya
- Audit Syariah: Tujuan hingga Perbedaannya dengan Audit Konvensional
- Apa itu Audit Energi? Simak Tujuan, Tahapan, dan Contohnya
- Audit Lingkungan: Tujuan, Jenis, Contoh, dan Tahap Pelaksanaan
Bagaimana Software Membantu Mengelola Rencana dan Tindak Lanjut Audit?
Audit yang berjalan baik membutuhkan auditor yang kompeten dan cara kerja yang tertib dalam merencanakan audit, menyiapkan program kerja, dan memantau tindak lanjut temuan.
Audithink adalah software manajemen audit internal yang dapat dikustomisasi sesuai kebutuhan organisasi. Fiturnya mencakup risk assessment, perencanaan audit, template program kerja, notifikasi, monitoring tindak lanjut, dan laporan otomatis. Audithink membantu mengelola rencana, jadwal, dan tindak lanjut; pemeriksaan tetap dilakukan oleh auditor Anda.
Diskusikan kebutuhan tim audit Anda bersama tim kami untuk melihat bagaimana Audithink dapat diterapkan pada proses audit di organisasi Anda.
Jadwalkan Demo dan lihat langsung penerapan Audithink pada alur kerja tim Anda; Konsultasi dengan Product Expert, serta diskusikan kebutuhan spesifik organisasi Anda.